Un phishing, fuera de todos los buzones
Encuentra el correo, mira a quién le llegó y quítalo de los buzones a la vez. Con motivo obligatorio, confirmación escrita y opción de deshacer.
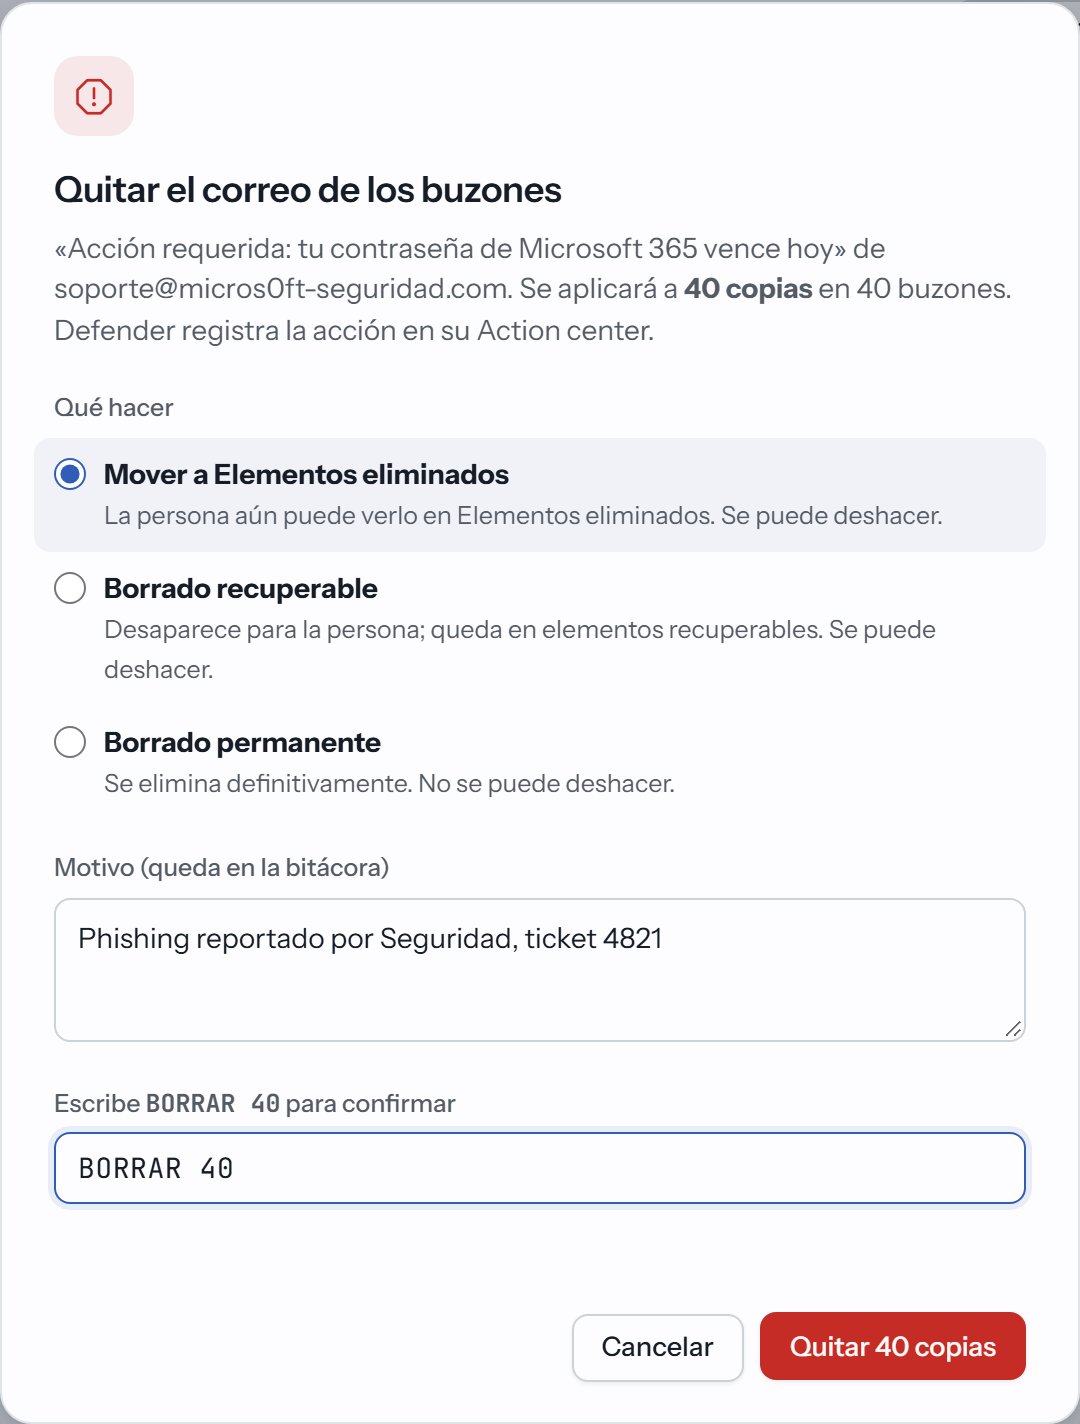
Busca archivos y correos en toda la organización, crea casos de eDiscovery y quita un phishing de todos los buzones.
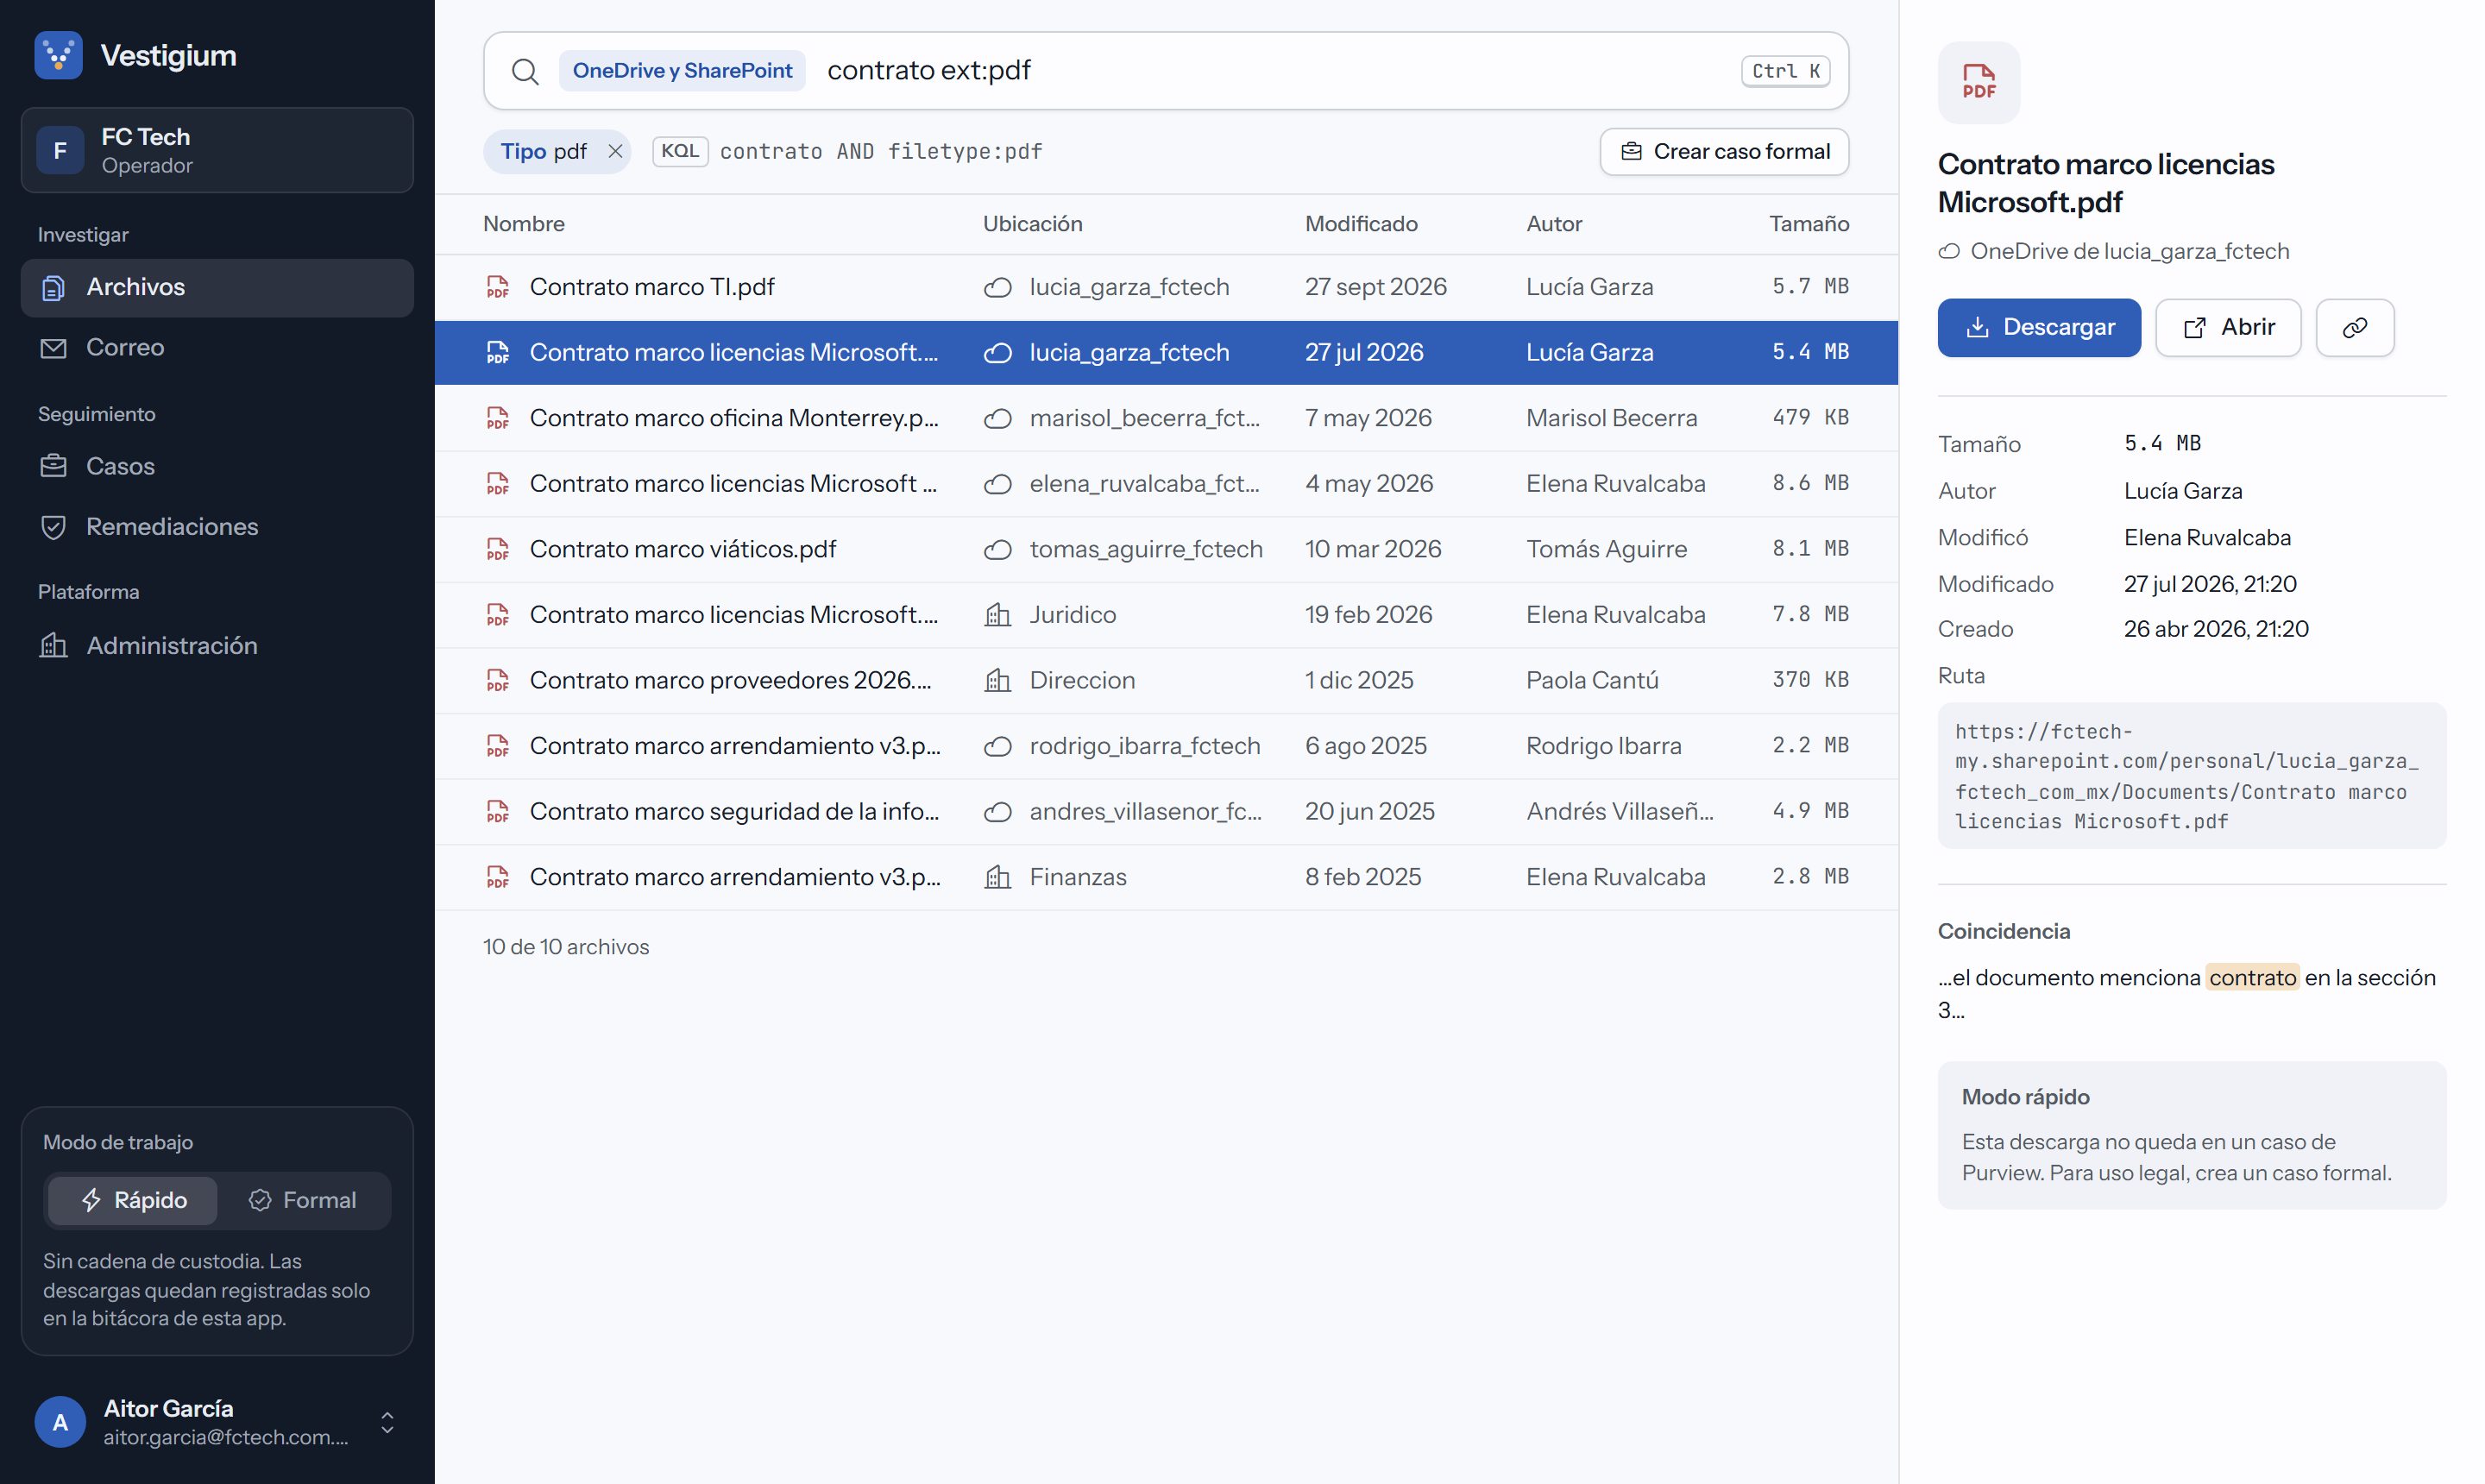
Escribes lo que buscas, con filtros en la misma caja. Los resultados llegan en segundos y descargas con un clic.
La consulta KQL real siempre está a la vista, para la auditoría. Si el hallazgo necesita valor legal, el mismo texto se convierte en un caso formal de eDiscovery.
Encuentra el correo, mira a quién le llegó y quítalo de los buzones a la vez. Con motivo obligatorio, confirmación escrita y opción de deshacer.
Rápido para encontrar. Formal cuando necesitas cadena de custodia. La app te dice en todo momento cuál estás usando.
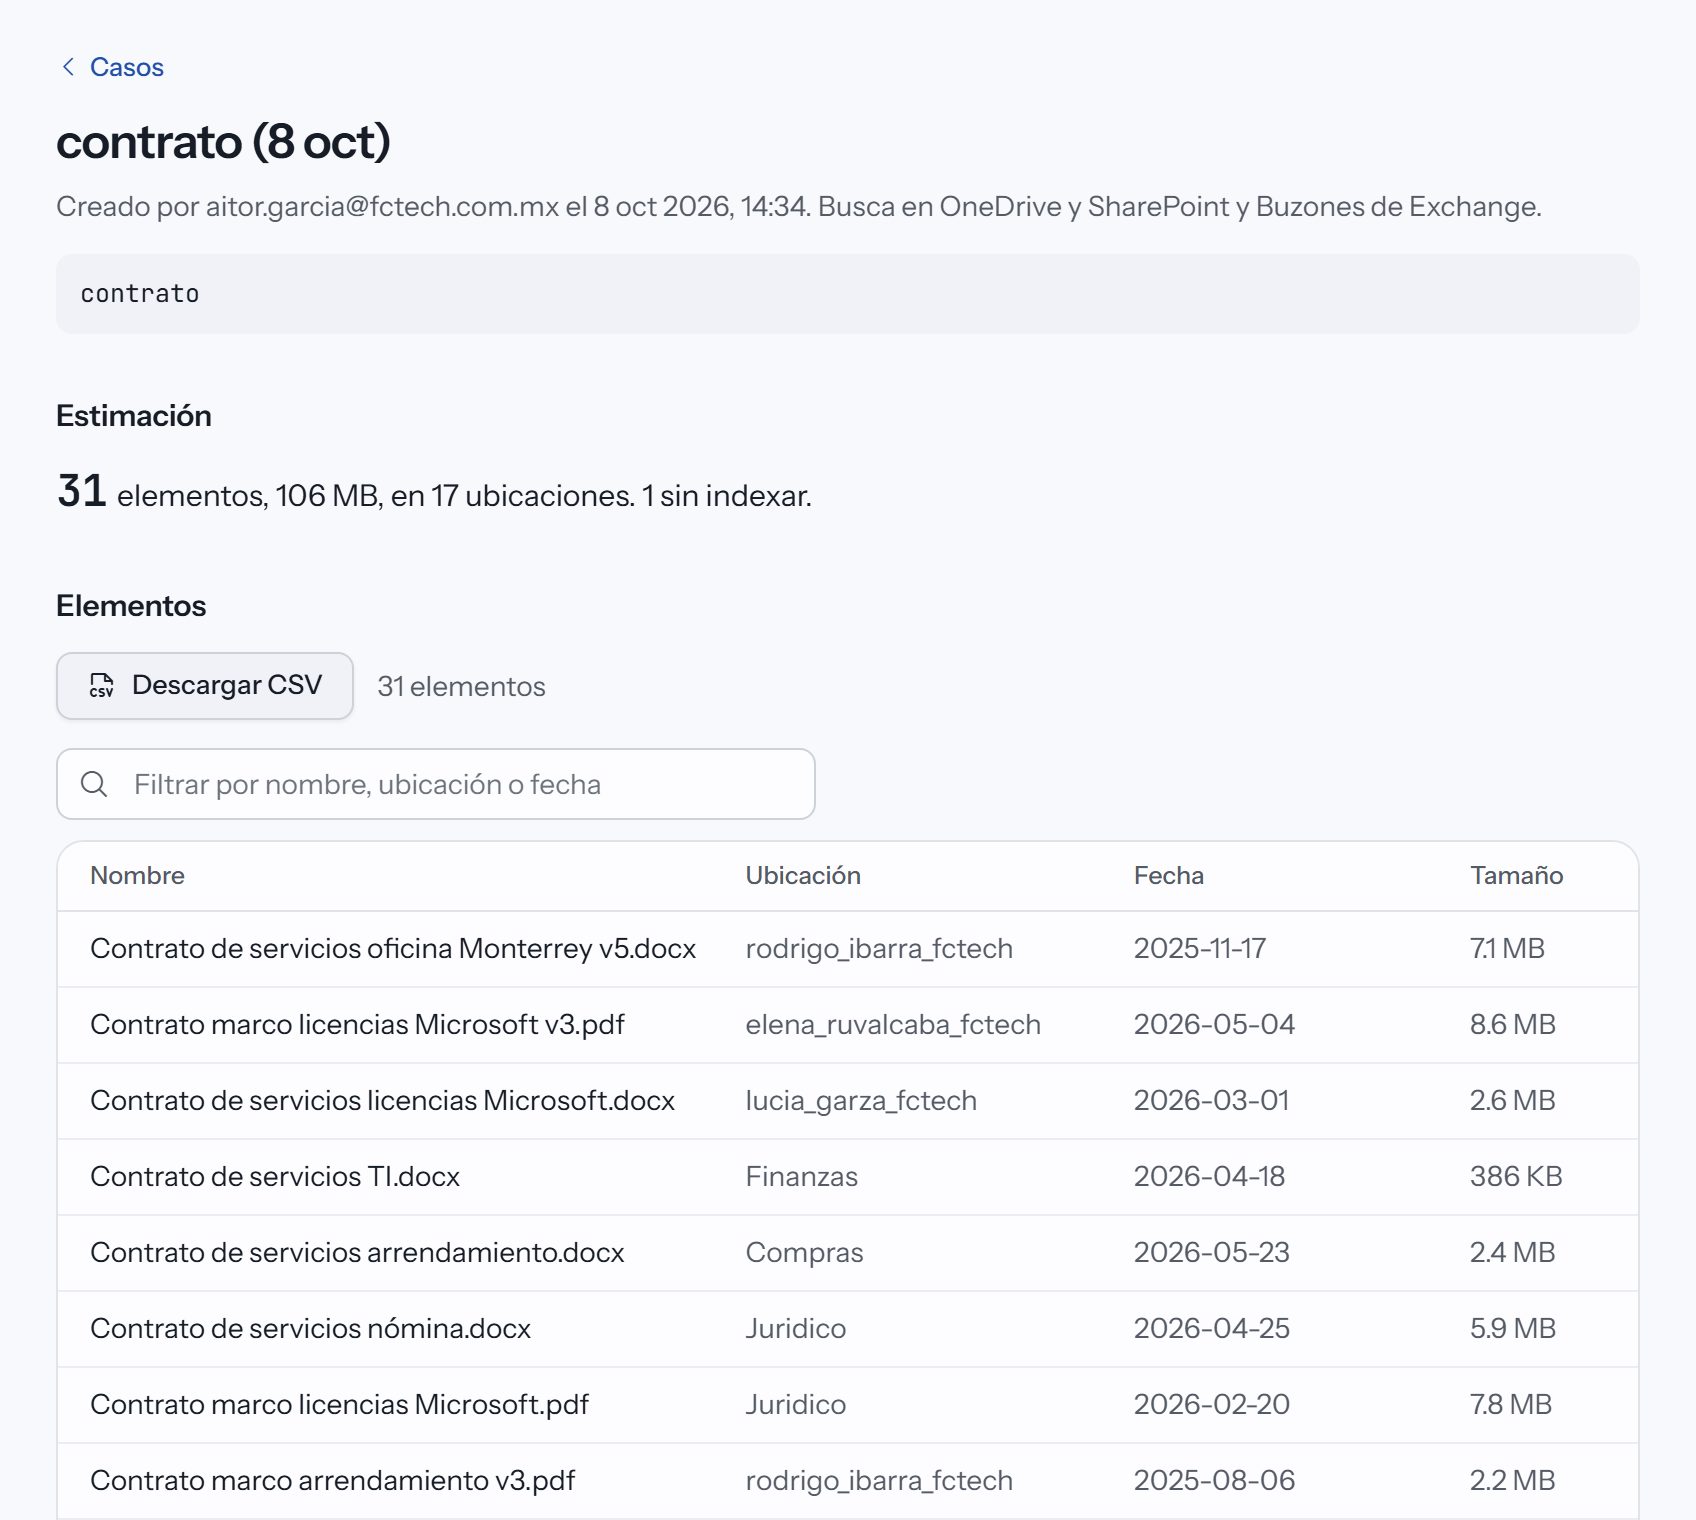
Crea el caso desde la búsqueda. Estima, revisa los elementos, exporta y purga sin cambiar de pantalla.
Cada organización entra con su cuenta de Microsoft y solo ve sus datos. Tú decides quién opera y quién solo revisa.
Nadie entra sin su cuenta de trabajo y un segundo factor.
Cada tenant ve solo lo suyo, verificado en cada petición.
Quién buscó, descargó o borró qué, cuándo y por qué.
Certificados y claves fuera del código y de la configuración.
Entra con tu cuenta de Microsoft 365. Tu organización debe estar dada de alta en SearchPilot.
Entrar con Microsoft